

Inga produkter i varukorgen.
Så jobbar Swedbank med identitet som första försvarslinje
Identitet & Säkerhet När användare, system och AI agenter får åtkomst till allt fler tjänster blir identitet en av säkerhetsarbetets viktigaste frågor. På Swedbank arbetar Pär Kidman med att minska manuellt arbete, införa mer automatisering och få bättre kontroll över både mänskliga och icke mänskliga identiteter.
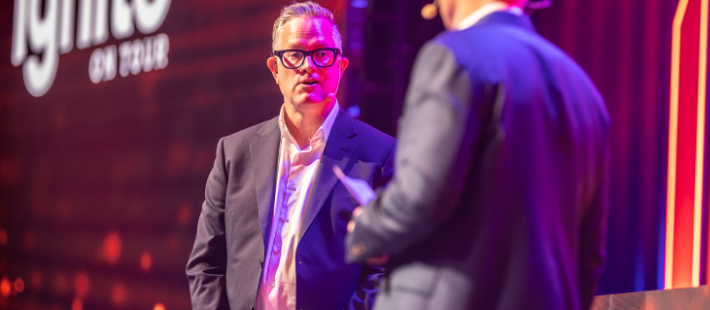
Pär Kidman har varit Head of IAM (Identity and Access Management) på Swedbank i snart tre år. Rollen rymmer flera delar: styrning, risk, compliance, teknikstrategi, budget, roadmap och personalansvar för ett team på drygt 30 personer.
Någonting är fel
Du är inloggad som prenumerant hos förlaget Pauser Media, men nånting är fel. På din profilsida ser du vilka av våra produkter som du har tillgång till. Skulle uppgifterna inte stämma på din profilsida – vänligen kontakta vår kundtjänst.
Techtidningen premium
Läs vidare – starta din prenumeration
Redan prenumerant? Logga in och läs vidare.
Det placerar honom i en central position i ett område som har gått från att vara teknisk infrastruktur till att bli en allt mer verksamhetskritisk säkerhetsfråga.
– Identitet är bland det viktigaste vi har, inte bara hos oss på Swedbank, utan för många andra verksamheter. Utan identitet kan ingen jobba, säger Pär Kidman till Techtidningen.
Han beskriver IAM som en av bankens viktigaste stödfunktioner. Utan fungerande identitet och åtkomst kan exempelvis medarbetare inte logga in, handla med finansiella instrument, låna ut pengar eller betala räkningar.
Det som tidigare kunde uppfattas som ett administrativt it-område har blivit en fråga om risk, styrning och motståndskraft.
– Identiteten är first line of defense och således även en stor attackyta, säger han.
Vill bort från stående behörigheter
Ett av de stora målen i Pärs och hans teams arbete är att bygga identitetssäkerhet från början till slut. Det handlar både om att automatisera mer, minska friktion och reducera manuellt arbete.
Ett område är ”access reviews”, där organisationer återkommande kontrollerar vilka behörigheter olika identiteter har. Enligt Pär Kidman har sådana processer traditionellt varit relativt manuella, även när det funnits centrala verktyg.
Swedbank arbetar därför med att automatisera mer utifrån HR-data och bygga rollbaserade modeller för delar av verksamheten där arbetsuppgifter är likartade.
– Vi bygger roller och har skapat ett RBAC-ramverk (role-based access control) som vi försöker rulla ut för olika bankverksamheter, säger han.
Ett annat stort fokusområde för Pär är de om zero trust, least privilege och zero standing privilege. Det innebär att höga behörigheter inte ska ligga kvar permanent, utan skapas först när de behövs och tas bort när uppgiften är klar.
– Vi vill undvika stående behörigheter. Via just in time-metoder skapas behörigheter när de behövs och tas bort när de inte längre behövs, säger Pär Kidman.
Och drivkraften bakom det är enkel: ju fler permanenta behörigheter som finns, desto mer finns att utnyttja för en angripare.
AI agenter kräver nya kontroller
Nästa stora utmaning är den om agentiska identiteter. Swedbank har börjat inventera området för att förstå vilka AI agenter och AI relaterade förmågor som redan finns eller är på väg in.
Banken har också skapat ett sorts AI-council med olika intressenter. Där diskuteras frågor som exempelvis hur AI agenter ska onboardas, vilka kriterier som krävs för produktionssättning och vilka säkerhetskontroller som måste finnas på plats.
Om Swedbank utvecklar en egen AI-agent ska den enligt honom genomgå samma utvecklingslivscykel som andra applikationer. Det innebär bland annat kodscanning, sårbarhetsscanning och penetrationstestning.
Men IAM-frågan blir särskilt komplicerad när identiteten inte längre tillhör en människa.
En mänsklig användare kan få en behörighet godkänd av en chef och sedan granskas i återkommande access reviews. En agent kan däremot vara långlivad, kortlivad eller bara exekvera i någon sekund.
– Vi kanske inte ens hinner uppfatta att den har funnits, säger Pär Kidman.
Därför går det inte att kopiera gamla godkännandeflöden rakt av.
– Man kan inte låta agenten vänta på att en chef ska godkänna något, om chefen är på semester eller sitter i bilen.
Policyn kan bli det som granskas
En möjlig väg framåt är enligt honom att flytta granskningen från varje enskild agent till den policy som styr vad en viss typ av agent får göra.
Om policyn säger att en viss typ av agent får en viss typ av åtkomst, då kan organisationen granska policyn snarare än varje tillfällig agent.
– Då är det inte agentens behörighet vi granskar, utan policyn, säger Pär Kidman.
Han pekar också på begreppet policy as code, där styrning byggs in i kod, automatiseringar och pipelines. På så sätt kan kontroller ske direkt när något körs.
En annan modell är att sätta en gateway mellan agenten och datalagret. Den kan kontrollera om agenten är korrekt autentiserad, om den är behörig och om instruktionen är tillåten.
Det behövs bland annat för att skydda mot försök till prompt injection eller skadliga instruktioner.
– Det kräver ett annat tänk. Man måste hitta nya sätt att tillämpa IAM på non human identities, säger Pär Kidman.
Mänskligt ägarskap krävs
En grundprincip är tydlig: även en agentisk identitet måste ha en mänsklig ägare.
– Utan ägande finns ingen accountability. Vi måste kunna utkräva ansvar, säger Pär Kidman.
Han jämför med dagens modell för mänskliga användare, där en chef ansvarar för att en medarbetare har rätt behörigheter. Samma typ av ägarskap behövs för AI agenter och andra icke mänskliga identiteter.
Det måste också finnas en motivering till åtkomsten. Varför behövs behörigheten? Vad är syftet? Vilken data ska agenten komma åt?
– Man måste ta ansvar för hela kedjan, säger han.
Säkerhet är en verksamhetsfråga
Även om Swedbank verkar i en hårt reglerad bankmiljö menar Pär Kidman att många av de lärdomar de fått kan appliceras på fler branscher än finanssektorn. Den första är att säkerhet inte kan behandlas som en ren it-fråga.
– Säkerhet är idag en ren verksamhetsfråga. Det är inte en it-fråga, säger Pär Kidman.
En ransomwareattack påverkar inte bara tekniken, utan också resultatet, varumärket och förtroendet.
Den andra lärdomen är att tydligt ägarskap och spårbarhet är avgörande. Organisationen måste veta vem som ansvarar för konton, behörigheter och agenter.
Den tredje är att säkerhet måste vara användbar.
– Om man gör saker för komplexa hittar folk innovativa sätt att ta sig runt problemen, vilket ofta blir mindre säkert, säger Pär Kidman.
Hans råd till it-chefer som vill få bättre kontroll över identiteter och behörigheter är att börja uppifrån, inte i tekniken.
– Börja med verksamhetsperspektivet, säger han.
Det första steget där är synlighet. Kartlägg vilka identiteter som finns: anställda, konsulter, tredjepartsleverantörer, servicekonton, robotkonton och agentiska identiteter. Därefter gäller det att kartlägga behörigheterna, identifiera ägare och automatisera där det går.
Målet är att användare och system bara ska ha den åtkomst de behöver för sin nuvarande roll och sitt aktuella uppdrag.
– Annars kan de ärva behörighet efter behörighet tills de till slut har summan av alla roller de haft i företaget, säger Pär Kidman.
5 snabba
Pär Kidmans råd till it chefer
1. Börja med verksamhetsperspektivet
Sätt styrning och processer innan tekniken väljs eller införs.
2. Skapa synlighet
Kartlägg mänskliga och icke mänskliga identiteter samt vilka behörigheter de har.
3. Identifiera ägare
Varje konto, behörighet och agentisk identitet behöver tydligt ansvar.
4. Automatisera tilldelning och borttagning
Använd till exempel HR data för att minska manuell hantering och gamla behörigheter.
5. Undvik permanenta behörigheter
Arbeta mot zero standing privilege och just in time åtkomst där det är möjligt.
