

Inga produkter i varukorgen.
Advanias säkerhetschef: Här brister företagens säkerhetsrutiner
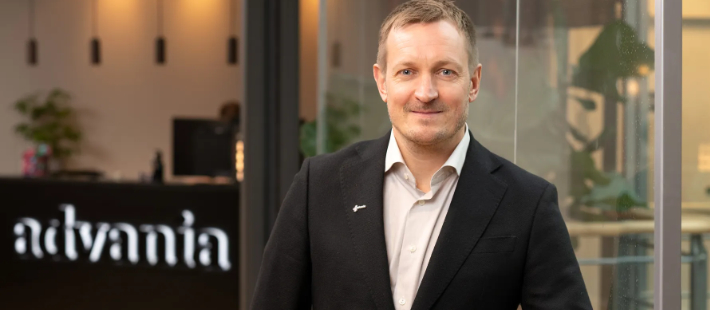
CYBERSÄKERHET Trots att cybersäkerhet har klättrat på företagens dagordningar brister många organisationer fortfarande i de mest grundläggande säkerhetsrutinerna. Enligt Advanias säkerhetschef Klas Bergwall handlar problemet sällan om brist på avancerad teknik, utan om vardagliga misstag och rutiner som inte följs.
För att uppmärksamma betydelsen av grundläggande säkerhetsarbete instiftade Advania Cyberhygiendagen Advania den 20 oktober. Initiativet ska uppmuntra både företag och privatpersoner att se över sina digitala säkerhetsvanor.
Någonting är fel
Du är inloggad som prenumerant hos förlaget Pauser Media, men nånting är fel. På din profilsida ser du vilka av våra produkter som du har tillgång till. Skulle uppgifterna inte stämma på din profilsida – vänligen kontakta vår kundtjänst.
Techtidningen premium
Läs vidare – starta din prenumeration
Redan prenumerant? Logga in och läs vidare.
Bakgrunden är att många cyberangrepp fortfarande utnyttjar relativt enkla brister, trots att allt större uppmärksamhet riktas mot avancerade hot och nya säkerhetstekniker.
– Vi ser att väldigt många cyberattacker hade kunnat undvikas med ganska enkla åtgärder. Det handlar ofta inte om de mest avancerade attackerna, utan om vardagliga misstag och brister, säger Klas Bergwall, Chief Security Officer på Advania Sverige, till Techtidningen.
Han jämför cyberhygien med vanliga hygienrutiner, där det är de återkommande beteendena som gör störst skillnad.
– Jag ser cyberhygien framför allt som vanor, snarare än teknik eller enskilda projekt. Det är lite som att tvätta händerna eller borsta tänderna. Små, ganska tråkiga rutiner som man gör varje dag och som till slut sitter i ryggmärgen.
Bristerna finns kvar trots ökad medvetenhet
Att organisationer fortfarande missar grundläggande säkerhetsåtgärder beror enligt Klas Bergwall på flera faktorer. Begränsade resurser, kompetensbrist och konkurrerande prioriteringar hör till förklaringarna. Särskilt svårt kan det vara för mindre företag som saknar egna säkerhetsavdelningar och i stället behöver förlita sig på externa konsulter.
Bland de vanligaste bristerna som Advania möter finns system som inte har uppdaterats och multifaktorautentisering som inte har aktiverats överallt.
– En organisation kanske har infört multifaktorautentisering i nästan alla system, men missat något enstaka. Då finns det fortfarande en svaghet som en angripare kan försöka utnyttja. Därför måste man vara konsekvent i säkerhetsarbetet.
Samtidigt handlar säkerhet inte enbart om tekniska lösningar. Klas Bergwall lyfter även vikten av en organisationskultur där medarbetare vågar rapportera misstag och uppmärksamma risker.
– Man får inte sopa saker under mattan. Det måste finnas en kultur där man lyfter riskerna och faktiskt tar tag i dem.
Fler pratar om säkerhet – men besluten uteblir
Enligt Klas Bergwall har det geopolitiska läget och nya regelverk bidragit till att cybersäkerhet har fått större uppmärksamhet i företagens ledningar och styrelser. Men att frågan hamnar högre upp på dagordningen betyder inte nödvändigtvis att säkerheten förbättras i praktiken.
– Medvetenheten har blivit bättre. Men det betyder inte alltid att organisationerna fattar de beslut som faktiskt behövs för att höja säkerheten hela vägen.
Han beskriver hur säkerhetsarbetet ibland fastnar när budget, kompetens och andra verksamhetsbehov behöver vägas mot varandra.
Det är dessutom vanligt att prioriteringarna förändras först efter att en incident har inträffat.
– Tyvärr ser man också ganska ofta att när en incident väl har inträffat, då finns det plötsligt mer pengar till säkerhetsarbetet. Då blir organisationen också mer benägen att åtgärda sådant som man kanske borde ha tagit tag i tidigare.
AI gör säkerhetsbristerna mindre förlåtande
Samtidigt skapar AI nya möjligheter för angripare att genomföra cyberattacker.
Klas Bergwall pekar bland annat på att tekniken kan användas för att förbättra nätfiskemejl och effektivisera kartläggningen av it-miljöer och sårbarheter.
Det gör enligt honom att grundläggande säkerhetsarbete kommer att bli ännu viktigare i framtiden.
– Man måste se till att de externa systemen är skyddade och att man kontinuerligt åtgärdar sårbarheter. Dagens teknik gör helt enkelt att det blir mindre förlåtande att missa de här grundläggande sakerna.
Han varnar också för inställningen att den egna organisationen skulle vara för liten eller ointressant för att utsättas för angrepp.
Många attacker är automatiserade och söker efter sårbarheter utan att angriparna på förhand har valt ut en specifik verksamhet.
Säkerhetsarbetet måste följas upp
För att förbättra cyberhygienen räcker det enligt Bergwall inte med utbildningar eller enstaka säkerhetsinsatser.
Organisationer behöver också testa sina rutiner, genomföra övningar och regelbundet mäta hur säkerheten utvecklas.
Själv arbetar han med ett antal nyckeltal som följs upp varje månad, bland annat systemuppdateringar, sårbarheter, säkerhetsmedvetenhet och leverantörsrisker.
– En klassiker är att man genomför en åtgärd, får ett bra resultat och sedan slutar följa upp arbetet. Då finns risken att säkerhetsnivån försämras igen.
Hans viktigaste uppmaning till organisationer är därför att börja med de grundläggande åtgärderna och göra dem till en naturlig del av det dagliga arbetet.
– Säkerhet är framför allt en fråga om vanor. Det handlar inte bara om teknik eller enskilda projekt, utan om hur man arbetar varje dag.
Sex åtgärder för bättre cyberhygien
Advanias råd för organisationer
- Se över behörigheterna. Kontrollera vilka som har tillgång till olika system och ta bort behörigheter som inte längre behövs.
- Aktivera multifaktorautentisering. Säkerställ att skyddet används konsekvent i organisationens system.
- Uppdatera systemen. Se till att operativsystem, programvara och andra viktiga komponenter har aktuella säkerhetsuppdateringar.
- Testa incidentrutinerna. Öva på hur misstänkta mejl och säkerhetsincidenter ska rapporteras och hanteras.
- Kontrollera säkerhetskopieringen. Säkerställ att säkerhetskopior fungerar och att information faktiskt kan återställas.
- Mät och följ upp. Ta fram relevanta nyckeltal och kontrollera regelbundet att säkerhetsnivån inte försämras.
