

Inga produkter i varukorgen.
Stor intervju med Palo Alto Networks EMEA-chef
Cybersäkerhet
AI förändrar tempot i cybersäkerheten. Enligt Helmut Reisinger, EMEA-chef på Palo Alto Networks, måste europeiska organisationer nu granska både sin arkitektur, sin förmåga att agera i realtid och hur de skyddar nya AI-agenter.
– Det räcker inte längre att upptäcka något efter två dagar. I dag måste du kunna agera inom minuter, säger han till Techtidningen.
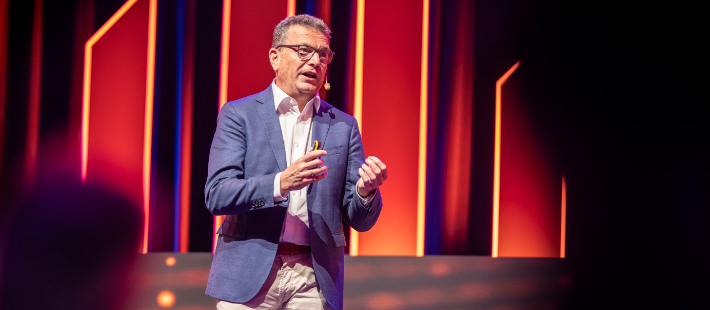
Cybersäkerhet har blivit en global fråga som berör alla oavsett vilken nation de tillhör. Det är en av de första sakerna som Helmut Reisinger lyfter när han får frågan om vad europeiska ledningsgrupper underskattar mest just nu.
Någonting är fel
Du är inloggad som prenumerant hos förlaget Pauser Media, men nånting är fel. På din profilsida ser du vilka av våra produkter som du har tillgång till. Skulle uppgifterna inte stämma på din profilsida – vänligen kontakta vår kundtjänst.
Techtidningen premium
Läs vidare – starta din prenumeration
Redan prenumerant? Logga in och läs vidare.
Hans svar handlar inte i första hand om enskilda hot, utan om arkitekturen bakom säkerhetsarbetet.
– Varje digital tillgång som är uppkopplad har en global attackyta. Den är inte begränsad till Sveriges gränser, säger Helmut Reisinger när Techtidningen möter honom på Münchenbryggeriet i Stockholm.
Enligt honom bör ledningsgrupper börja med tre grundfrågor: Har organisationen en säkerhetsarkitektur som håller för framtida hot? Kan den mäta och korta tiden från upptäckt till åtgärd? Och finns ett sammanhållet zero trust tänk för alla typer av identiteter och anslutningar?
Det gäller inte bara identiteter för företagens anställda och konsulter. I takt med att fler system, maskiner och AI-agenter får åtkomst till data och arbetsflöden växer attackytan.
– Det spelar ingen roll om det är en mänsklig identitet, en maskin i produktionen, någon som arbetar på resande fot eller en ny AI-agent. Samma zero trust regler bör gälla för all anslutning, säger han.
”Tiden för respons krymper”
En central förändring i cybersäkerhetsarbetet i dag är hastigheten. Helmut Reisinger beskriver hur tiden mellan intrång och dataexfiltration har minskat kraftigt.
För några år sedan kunde det enligt honom handla om flera dagar. Nu är tiden i många fall betydligt kortare.
– För fyra år sedan tog det ungefär fyra dagar från att en organisation komprometterades till att data exfiltrerades. Nu är vi nere på ungefär en dag i genomsnitt, och i många fall under en timme, säger Helmut Reisinger.
Det förändrar kraven på säkerhetsorganisationen. Mänsklig handläggning räcker enligt Helmut Reisinger inte alltid när attacker, larm och åtgärder sker i allt högre tempo.
– AI-drivna hot rör sig mer och mer i maskinhastighet, inte i mänsklig hastighet.
Palo Alto Networks kopplar den utvecklingen till sitt nya erbjudande Unit 42 Continuous Frontier AI Defense som annonserades under eventet Ignite i Stockholm.
Tjänsten ska med hjälp av offensiva säkerhetsexperter och flera AI modeller kontinuerligt hitta, validera och hjälpa kunder att åtgärda exponeringar i applikationer, identiteter, molninfrastruktur och nätverk.
Helmut Reisinger beskriver problemet som att traditionell sårbarhetshantering ofta är för långsam och för beroende av att leverantörer först offentliggör brister.
– I stora organisationer finns patchfönster. Man kan inte alltid uppdatera direkt, eftersom produktionen måste stängas ned eller planeras om, säger han.
Palo Alto Networks talar därför om virtuell patchning. Om en sårbarhet upptäcks kan organisationen enligt honom skydda tillgången medan den ordinarie patchningen planeras.
– Det finns ingen magi som gör att alla plötsligt kan patcha inom två timmar. Verkligheten ser inte ut så.
En AI modell räcker inte
Enligt Helmut Reisinger är en viktig lärdom att en enskild AI-modell inte räcker för säkerhetstestning. Olika modeller hittar olika saker.
Palo Alto Networks använder därför flera modeller och ett så kallat orkestreringslager som styr olika uppgifter till olika modeller. Helmut Reisinger säger att bolaget har testat arbetssättet både internt och med över 100 företag globalt.
– Vi är inte låsta till en enda modell. Vi kombinerar flera modeller för att ge bästa möjliga bedömning, säger han.
Han framhåller samtidigt att AI inte bör få fria mandat i säkerhetsarbetet. Vissa beslut måste fortfarande ligga hos människor.
– Ge inte en AI-agent behörighet att stänga ned en produktionsanläggning eller en kritisk tillgång. Det bör inte ske, säger han.
Han understryker även vikten av att inte ge AI-agenter permanenta och obegränsade behörigheter.
Han beskriver AI-agenten som en ny typ av auktoriserad insider. Om en agent ska boka en resa, hantera ett ärende eller utföra en arbetsuppgift behöver den tillgång till data, kalender, system och ibland även mer känslig information.
– Därför bör man aldrig ge obegränsad identitet eller obegränsade behörigheter till en agent. Man måste vara mycket specifik med vilka rättigheter den får och under vilken tid.
Färre verktyg ska ge bättre effekt
En annan fråga som återkommer är den om konsolidering. Enligt Helmut Reisinger har stora organisationer ofta fler än 30 säkerhetsverktyg och han säger sig nyligen ha talat med en bank som hade så många som 67.
Palo Alto Networks driver därför hårt linjen att kunder behöver ”plattformisera” mer av sin säkerhet.
– Vi tror starkt på ”plattformisering”. Det ger två fördelar: bättre säkerhetsutfall och större affärsnytta.
– Vissa leverantörer har cybersäkerhet som en sidodel av sin verksamhet. De kan vara bra på att samla avtal, men det är inte samma sak som bra cybersäkerhet, säger Helmut Reisinger.
Om du skulle ge tre råd till svenska it-chefer för vad de ska prioritera de kommande 90 dagarna, vad hade det varit?
– Först och främst: skapa synlighet över hur AI redan används i organisationen. AI är som lite vatten, det hittar oftast sin väg in vart den än går, säger Helmut Reisinger.
– Sedan: mät noggrant och testa hur snabbt er organisation kan åtgärda incidenter.
– Och slutligen: se över om er säkerhetsarkitektur kan förenklas eller strömlinjeformas för att ge bättre effekt.
